Cosa devo sapere sulla crittografia?
Probabilmente hai sentito il termine " crittografia " utilizzato in diversi contesti e associato a parole diverse. In generale, la crittografia si riferisce al processo matematico di rendere illeggibile un messaggio tranne che per una persona che ha la chiave per " decrittografarlo " in una forma leggibile.
Nel corso della storia, le persone hanno utilizzato la crittografia per inviarsi messaggi che (si spera) non potevano essere letti da nessuno oltre al destinatario previsto. Oggi disponiamo di computer in grado di eseguire la crittografia per noi. La tecnologia di crittografia digitale si è espansa oltre i semplici messaggi segreti; oggi è possibile utilizzare la crittografia per scopi più elaborati, ad esempio per verificare l'autore dei messaggi.
La crittografia è la migliore tecnologia di cui disponiamo per proteggere le informazioni da malintenzionati, governi e fornitori di servizi e si è sviluppata al punto che è praticamente impossibile violarla, se utilizzata correttamente.
In questa guida, esamineremo due modi principali in cui viene applicata la crittografia: per codificare i dati a riposo e i dati in transito.
Crittografia dei dati a riposo
I dati "a riposo" sono dati che vengono archiviati da qualche parte: su un dispositivo mobile, laptop, server o disco rigido esterno, ad esempio. Quando i dati sono a riposo, non si spostano da un luogo all'altro.
Un esempio di una forma di crittografia che protegge i dati inattivi è la crittografia "full-disk" (a volte chiamata anche "crittografia del dispositivo"). L'abilitazione della crittografia dell'intero disco crittografa tutte le informazioni memorizzate su un dispositivo e protegge le informazioni con una passphrase o un altro metodo di autenticazione. Su un dispositivo mobile o laptop, di solito appare come una tipica schermata di blocco del dispositivo, che richiede un passcode, una passphrase o un'identificazione personale. Tuttavia, bloccare il dispositivo (ovvero richiedere una password per "sbloccare" il dispositivo) non significa sempre che la crittografia dell'intero disco sia abilitata.

|
Assicurati di controllare come il tuo sistema operativo abilita e gestisce la crittografia dell'intero disco. Mentre alcuni sistemi operativi hanno la crittografia dell'intero disco abilitata per impostazione predefinita, alcuni sistemi operativi no. Ciò significa che qualcuno potrebbe accedere ai dati sul tuo dispositivo mobile semplicemente rompendo il blocco del dispositivo, ma senza dover rompere la chiave di crittografia poiché il dispositivo stesso non è crittografato. Alcuni sistemi archiviano ancora testo in chiaro non crittografato sulla RAM , anche quando si utilizza la crittografia dell'intero disco. La RAM è una memoria temporanea, il che significa che poco dopo lo spegnimento del dispositivo la memoria in genere non può essere letta, ma un avversario sofisticato potrebbe tentare un attacco di avvio a freddo e recuperare il contenuto della RAM. |
La crittografia dell'intero disco può proteggere i tuoi dispositivi dalle persone che vi hanno accesso fisico. Ciò è utile se desideri proteggere i tuoi dati da coinquilini, colleghi o datori di lavoro, funzionari scolastici, familiari, partner, agenti di polizia o altri funzionari delle forze dell'ordine. Protegge anche i dati sui tuoi dispositivi in caso di furto o smarrimento, ad esempio se lasci accidentalmente il telefono su un autobus o in un ristorante.
Esistono altri modi per crittografare i dati inattivi. Un'opzione, nota come "crittografia dei file", crittografa solo file specifici e individuali su un computer o un altro dispositivo di archiviazione. Un'altra opzione è la "crittografia dell'unità" (nota anche come "crittografia del disco"): crittografa tutti i dati su un'area di archiviazione specifica su un dispositivo.
È possibile utilizzare questi diversi tipi di crittografia a riposo in combinazione. Ad esempio, supponiamo che tu voglia proteggere le informazioni sensibili sui tuoi documenti medici. È possibile utilizzare la crittografia dei file per crittografare separatamente un singolo file medico archiviato sul dispositivo. È quindi possibile utilizzare la crittografia dell'unità per crittografare la parte del dispositivo in cui sono archiviate queste informazioni mediche. Infine, se hai abilitato la crittografia dell'intero disco sul tuo dispositivo, tutto, tutte le informazioni mediche e ogni altro file sull'unità, inclusi i file per il sistema operativo del computer, è crittografato.
Su Surveillance Self-Defense, abbiamo scritto un paio di guide per abilitare la crittografia sui tuoi dispositivi. Sebbene tu possa trovare descrizioni approfondite delle opzioni di crittografia dei dati inattivi online (e qui su SSD!), tieni presente che queste opzioni cambiano frequentemente e le istruzioni possono diventare obsolete rapidamente.
Crittografia dei dati in transito
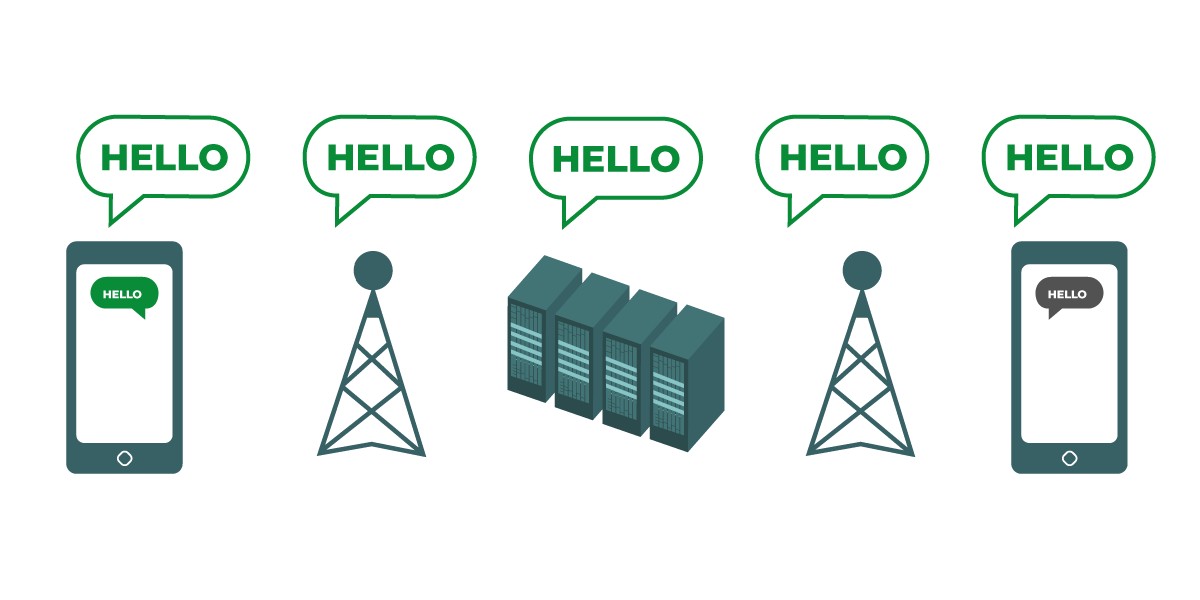
l diagramma mostra i dati non crittografati in transito, che spesso è l'impostazione predefinita per i provider di servizi Internet. A sinistra, uno smartphone invia un messaggio verde non crittografato a un altro smartphone all'estrema destra. Lungo la strada, una torre per cellulari trasmette il messaggio ai server dell'azienda e poi a un'altra torre per cellulari, ognuna delle quali può vedere il messaggio "Ciao" non crittografato. Tutti i computer e le reti che passano il messaggio non crittografato sono in grado di vedere il messaggio. Alla fine, l'altro smartphone riceve il messaggio "Ciao" in chiaro.
I dati "in transito" sono informazioni che si spostano su una rete da un luogo a un altro. Quando invii un messaggio su un'app di messaggistica, ad esempio, quel messaggio si sposta dal tuo dispositivo, ai server dell'azienda dell'app, al dispositivo del destinatario. Un altro esempio è la navigazione web: quando visiti un sito web, i dati di quella pagina web viaggiano dai server del sito web al tuo browser.
|
|
Alcune app popolari offrono funzionalità che sembrano proteggere i messaggi, come i messaggi che scompaiono. Tuttavia, solo perché una comunicazione (come una chat o messaggio) può sentirsi sicuro, non significa che in realtà è sicuro. I computer che trasmettono il tuo messaggio potrebbero essere in grado di guardare il contenuto del tuo messaggio. |
È importante verificare che le conversazioni tra te e il destinatario siano crittografate e sapere se sono crittografate tramite crittografia a livello di trasporto o crittografia end-to-end.
Ci sono due modi per crittografare i dati in transito: la crittografia a livello di trasporto e end-to-end . Il tipo di crittografia supportato da un fornitore di servizi può essere un fattore importante nel decidere quali servizi sono adatti a te. Gli esempi seguenti illustrano le differenze tra la crittografia a livello di trasporto e la crittografia end-to-end.
Crittografia a livello di trasporto
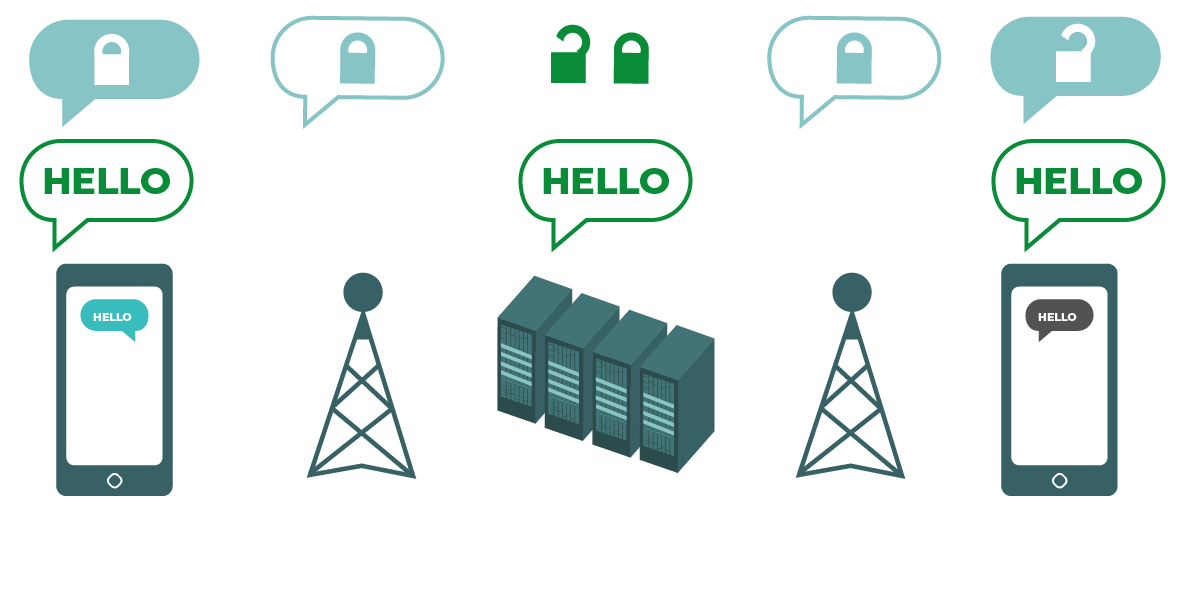
Il diagramma mostra la crittografia a livello di trasporto. A sinistra, uno smartphone invia un messaggio verde non crittografato: "Hello". Quel messaggio è criptato e poi passato a un ripetitore per cellulari. Nel mezzo, i server dell'azienda sono in grado di decifrare il messaggio, ricodificarlo e inviarlo al ripetitore del cellulare successivo. Alla fine, l'altro smartphone riceve il messaggio crittografato e lo decrittografa per leggere "Hello".
La crittografia a livello di trasporto, nota anche come sicurezza a livello di trasporto (TLS), protegge i messaggi mentre viaggiano dal tuo dispositivo ai server dell'app e dai server dell'app al dispositivo del destinatario. Nel mezzo, il tuo provider di servizi di messaggistica, o il sito web che stai navigando, o l'app che stai utilizzando, può vedere copie non crittografate dei tuoi messaggi. Poiché i tuoi messaggi possono essere visualizzati dai server aziendali (e sono spesso archiviati sui), potrebbero essere vulnerabili alle richieste delle forze dell'ordine o alla fuga di informazioni se i server dell'azienda vengono compromessi.
Esempio di crittografia a livello di trasporto: HTTPS
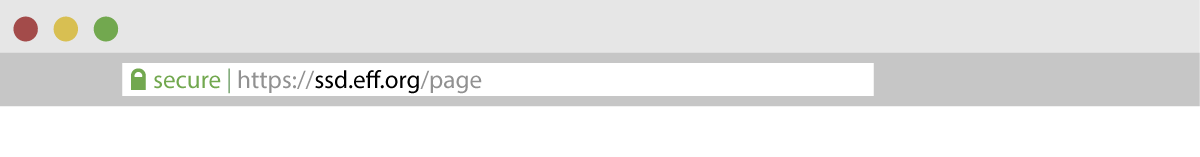
Notate il lucchetto verde e "https://" accanto all'indirizzo web di ssd.eff.org nella parte dell'indirizzo web della finestra del browser? HTTPS è un esempio di crittografia a livello di trasporto che incontriamo frequentemente sul web. Fornisce maggiore sicurezza rispetto a HTTP non crittografato. Come mai? Poiché i server del sito Web HTTPS che stai navigando possono vedere i dati che inserisci mentre sei sul loro sito (ad esempio messaggi, ricerche, numeri di carta di credito e accessi), tuttavia queste informazioni sono illeggibili per gli intercettatori sulla rete.
Se qualcuno spia la rete e cerca di vedere quali siti web stanno visitando gli utenti, una connessione HTTP non offre alcuna protezione. Una connessione HTTPS, d'altra parte, nasconde la pagina specifica su un sito Web a cui navighi, ovvero tutto "dopo la barra". Ad esempio, se stai usando HTTPS per connetterti a "https://ssd.eff.org/en/module/what-encryption", un intercettatore può vedere solo "https://ssd.eff.org".
Il Web è nel mezzo di un grande passaggio all'utilizzo di HTTPS per tutte le pagine Web. Questo perché HTTP non ha alcuna sicurezza significativa e HTTPS è sicuro per impostazione predefinita. Le pagine web che ti arrivano tramite HTTP sono vulnerabili a intercettazioni, iniezione di contenuti, furto di cookie, furto di login e password , censura mirata e altri problemi.
Ti consigliamo di utilizzare l' estensione del browser HTTPS Everywhere di EFF per ricevere la massima protezione con HTTPS. HTTPS Everywhere garantisce che se un sito Web di cui siamo a conoscenza offre HTTPS e HTTP, utilizzerai sempre la versione HTTPS sicura del sito.
|
|
Solo perché un servizio utilizza HTTPS non significa che il servizio protegga necessariamente la privacy dei suoi utenti che visitano il suo sito web. Ad esempio, un sito protetto da HTTPS può ancora utilizzare cookie di tracciamento o ospitare malware. |
Esempio di crittografia a livello di trasporto: VPN
Una rete privata virtuale (VPN) è un altro esempio di crittografia a livello di trasporto. Senza una VPN, il tuo traffico viaggia sulla connessione del tuo provider di servizi Internet (ISP). Con una VPN, il tuo traffico viaggia ancora sulla connessione del tuo ISP, ma sarà crittografato tra te e il tuo provider VPN. Se qualcuno sta spiando la tua rete locale e sta cercando di vedere quali siti web stai visitando, sarà in grado di vedere che sei connesso a una VPN, ma non sarà in grado di vedere quali siti web stai visitando. Il tuo ISP può rilevare chi è il tuo provider VPN.
Mentre l'utilizzo di una VPN nasconde il tuo traffico dal tuo ISP, espone anche tutto il tuo traffico al provider VPN stesso. Il provider VPN sarà in grado di vedere, archiviare e modificare il tuo traffico. L'utilizzo di una VPN essenzialmente sposta la tua fiducia dal tuo ISP alla VPN, quindi è importante assicurarti di fidarti del tuo provider VPN per proteggere i tuoi dati.
Per ulteriori consigli sulla scelta di una VPN adatta a te, leggi questa guidasulle VPN.
Crittografia end-to-end

Il diagramma mostra la crittografia end-to-end. A sinistra, uno smartphone invia un messaggio verde non crittografato: "Hello". Quel messaggio viene crittografato e quindi passato a una torre del cellulare e ai server dell'azienda. Alla fine, l'altro smartphone riceve il messaggio crittografato e lo decrittografa per leggere "Hello". A differenza della crittografia a livello di trasporto , i server dell'ISP non sono in grado di decrittografare il messaggio; Solo gli endpoint (i dispositivi originali che inviano e ricevono messaggi crittografati) dispongono delle chiavi per decrittografare il messaggio.
La crittografia end-to-end protegge i messaggi in transito dal mittente al destinatario. Assicura che le informazioni vengano trasformate in un messaggio segreto dal suo mittente originale (il primo "end") e decodificato solo dal suo destinatario finale (il secondo "end"). Nessuno, inclusa l'app che stai utilizzando, può "ascoltare" e origliare la tua attività.
L'accesso ai messaggi crittografati end-to-end in un'app sul tuo dispositivo significa in realtà che la società dell'app stessa non può leggerli. Questa è una caratteristica fondamentale di una buona crittografia : anche le persone che la progettano e la distribuiscono non possono decifrarla.
In questo sito, offriamo guide per l'utilizzo di strumenti di crittografia end-to-end nella nostra guida Comunicare con gli altri.
Crittografia a livello di trasporto o crittografia end-to-end?
 Domande importanti da porre per decidere se è necessaria la crittografia a livello di trasporto o la crittografia end-to-end sono: Ti fidi dell'app o del servizio che stai utilizzando? Ti fidi della sua infrastruttura tecnica? Che ne dici delle sue politiche per la protezione contro le richieste delle forze dell'ordine?
Se rispondi "no" a una di queste domande, allora hai bisogno della crittografia end-to-end. Se rispondi "sì", un servizio che supporta solo la crittografia a livello di trasporto potrebbe essere sufficiente per te, ma in genere è meglio scegliere servizi che supportano la crittografia end-to-end quando possibile.
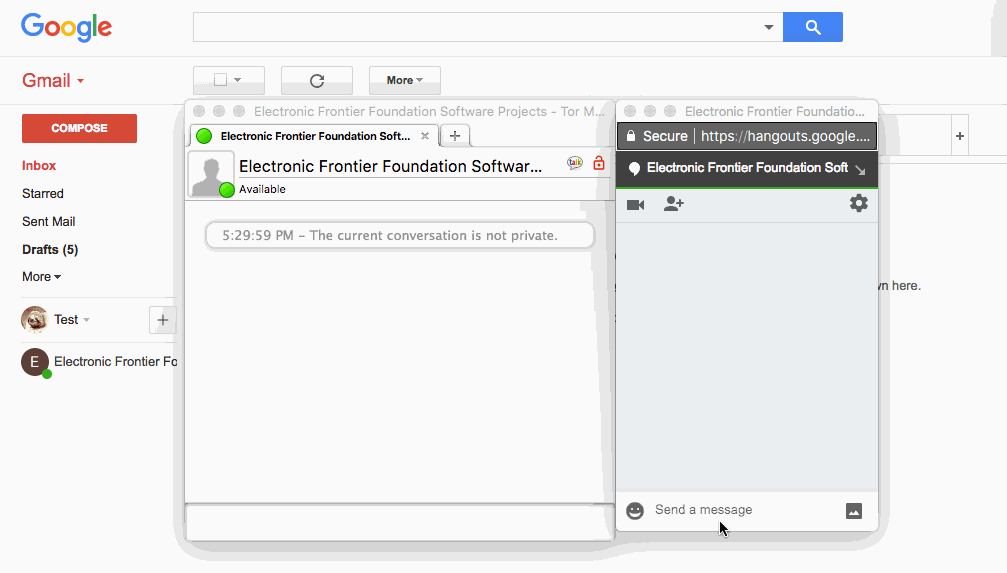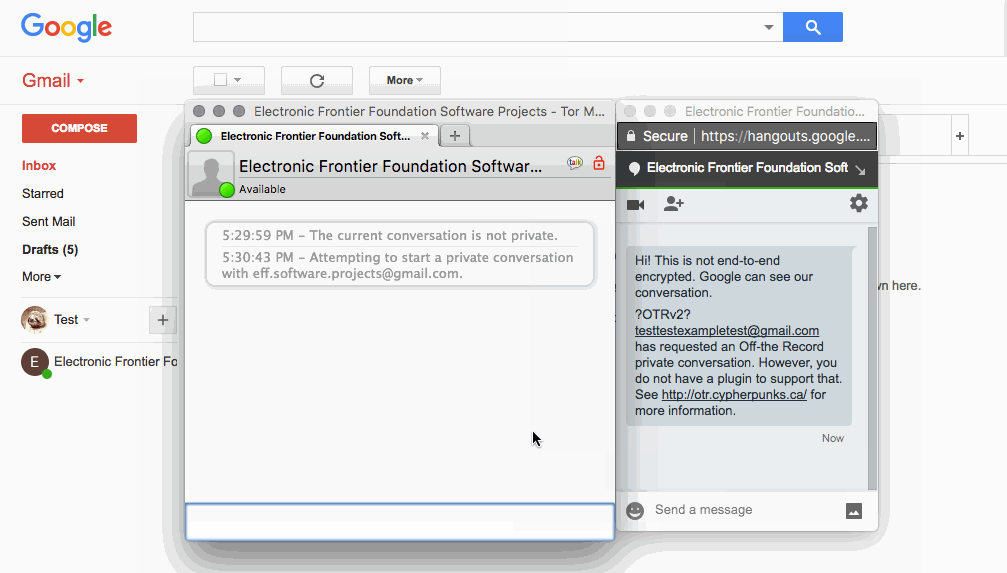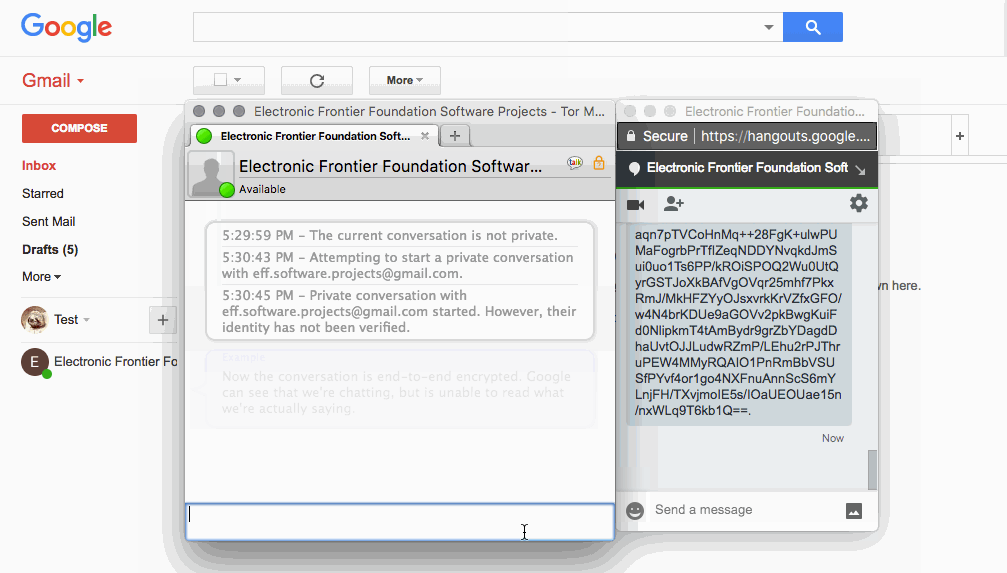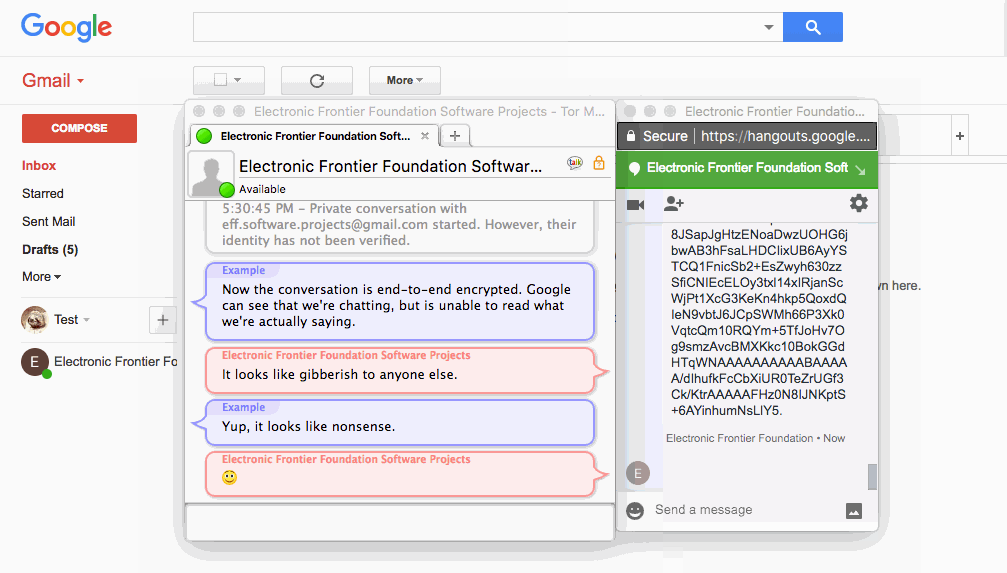
Abbiamo creato l'animazione di seguito per dimostrare come funzionano la crittografia end-to-end e a livello di trasporto per i dati in transito. Sulla sinistra c'è uno strumento di chat di crittografia end-to-end (una casella di chat che utilizza il protocollo crittografato di messaggistica istantanea Off-the-Record ("OTR"). Sulla destra, c'è una chat box con crittografia a livello di trasporto (crittografata tramite l'utilizzo di HTTPS nel sito Web di Google Hangouts).
Nella GIF, l'utente principale digita un messaggio nella casella della chat di Google Hangouts:
"Ciao! Questo non è crittografato end-to-end. Google può vedere la nostra conversazione".
Questo utente ha anche una finestra di chat off-the-record (OTR) aperta e abilita l'impostazione "conversazione privata". Nella finestra della chat OTR, il testo descrittivo dice:
"Tentativo di avviare una conversazione privata con account Gmail. La conversazione privata con account Gmail è iniziata. Tuttavia, la loro identità non è stata verificata".
Contemporaneamente, nella finestra di chat di Google Hangouts, viene scambiato un testo cifrato senza senso, che mostra che gli utenti sono ora sul protocollo di crittografia end-to-end Off-the-Record (OTR). Ogni messaggio passato attraverso la casella di chat OTR appare anche nella casella di chat di Google Hangouts, tuttavia, invece di essere leggibile, appare come senza senso. L'altro utente digita un messaggio nel client OTR:
"Sembra incomprensibile a chiunque altro".
L'utente principale scrive:
"Sì, sembra una sciocchezza".
L'altro utente invia un'emoji sorridente.
Cosa non fa la crittografia in transito
La crittografia non è una panacea. Anche se stai inviando messaggi crittografati, il messaggio verrà decifrato dalla persona con cui stai comunicando. Se i tuoi endpoint (i dispositivi che stai utilizzando per la comunicazione) sono compromessi, le tue comunicazioni crittografate possono essere compromesse. Inoltre, la persona con cui stai comunicando può acquisire schermate o conservare registrazioni (registri) della tua comunicazione.
|
|
Se archivi automaticamente i backup delle conversazioni crittografate sul "cloud" (altri computer), assicurati di controllare che anche i tuoi backup siano crittografati. Ciò garantisce che le tue conversazioni non siano solo crittografate in transito, ma anche a riposo. |
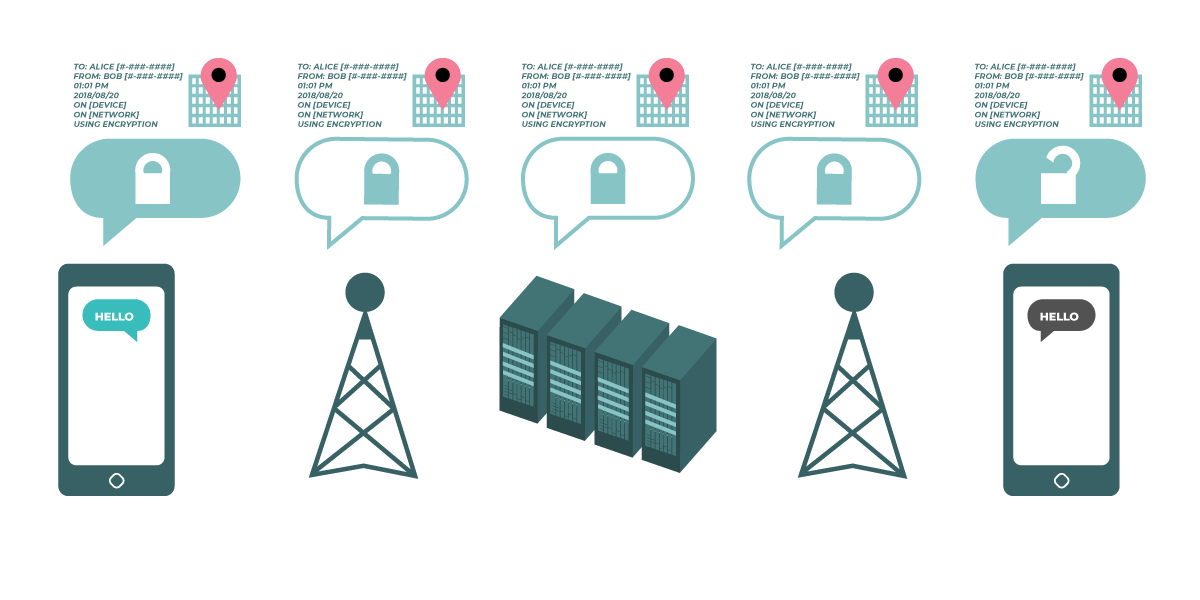
Se crittografi i dati in transito, proteggerai il contenuto delle tue comunicazioni, ma non crittograferà i metadati. Ad esempio, puoi utilizzare la crittografia per confondere i messaggi tra te e il tuo amico in modo incomprensibile, ma non nasconde:
- che tu e il tuo amico state comunicando.
- che stai utilizzando la crittografia per comunicare.
- altri tipi di informazioni sulla tua comunicazione, come il luogo, gli orari e la durata della comunicazione.
|
|
Le persone con elevati problemi di sorveglianza (come quelli preoccupati per il monitoraggio attivo delle loro reti) possono mettersi a rischio utilizzando la crittografia solo durante i periodi sensibili o per attività specifiche. Come mai? Se utilizzi solo la crittografia a volte, potrebbe legare i tuoi metadati a date e orari importanti. Pertanto, utilizza la crittografia il più possibile, anche per attività banali. |
Inoltre, se sei l'unica persona che utilizza la crittografia su una rete, questi metadati potrebbero essere considerati sospetti. Questo è il motivo per cui molti appassionati di crittografia incoraggiano tutti a utilizzare strumenti crittografati ogni volta che ne hanno la possibilità: per normalizzare l'uso della crittografia per le persone che ne hanno davvero bisogno.
Mettere tutto insieme
 Insieme, la crittografia dei dati in transito e inattivi ti offrirà una sicurezza più completa rispetto all'utilizzo solo dell'uno o dell'altro. Questo è ciò che gli esperti di sicurezza delle informazioni chiamano "difesa in profondità". Utilizzando più metodi per difendere i tuoi dati, puoi ottenere un livello di protezione più profondo.
Ad esempio, se invii messaggi non crittografati (non crittografando i tuoi dati in transito) da un dispositivo mobile crittografato (crittografando i tuoi dati a riposo), quei messaggi saranno comunque vulnerabili alle intercettazioni e alle intercettazioni della rete da parte di governi, fornitori di servizi o persone con competenze tecniche avversari. La registrazione dei messaggi sul tuo dispositivo mobile, tuttavia, sarà protetta da qualcuno con accesso fisico al tuo dispositivo mobile se non dispone del passcode.
Al contrario, se invii messaggi crittografati end-to-end (crittografando i tuoi dati in transito) su un dispositivo non crittografato (non crittografando i tuoi dati a riposo), quei messaggi saranno impermeabili allo spionaggio e alle intercettazioni sulla rete. Se qualcuno ottiene l'accesso fisico al tuo dispositivo mobile, tuttavia, sarà in grado di accedere e leggere i messaggi.
Con questi esempi in mente, crittografare i tuoi dati sia mentre sono in transito sulla rete che mentre sono a riposo sul tuo dispositivo è l'ideale per proteggerti da una gamma più ampia di potenziali rischi.
Per un approfondimento su come utilizzare la crittografia, consulta le seguenti guide: - Concetti chiave della crittografia. - Sicurezza informatica vuol dire crittografia. - Guida alla crittografia.
